扩大 AI 采用之前,先让责任与边界清楚。
面向企业管理员、平台负责人和参与评估的团队。围绕一个工作区和一项真实工作,逐项确认服务接入、成员授权、执行结果与可见消耗,再决定是否扩大使用。
解决的不只是“能否打开页面”
从零散使用转向可核对的采用
企业需要知道成员使用哪些服务、运行在哪里、资料开放给谁,以及费用依据是否完整。单个成员能完成一次对话,不足以证明组织已经具备相同的执行条件和管理范围。
建议先确定试点工作区和参与角色,不以全员接入或全部资料同步作为起点。接入范围与工作目标应一起批准。
评估输入
- 目标产品版本、部署环境与运维责任。
- 试点成员、工作区及角色权限清单。
- 模型、运行端、Git、知识与工具的服务清单。
- 允许使用的数据范围及一项可验收工作。
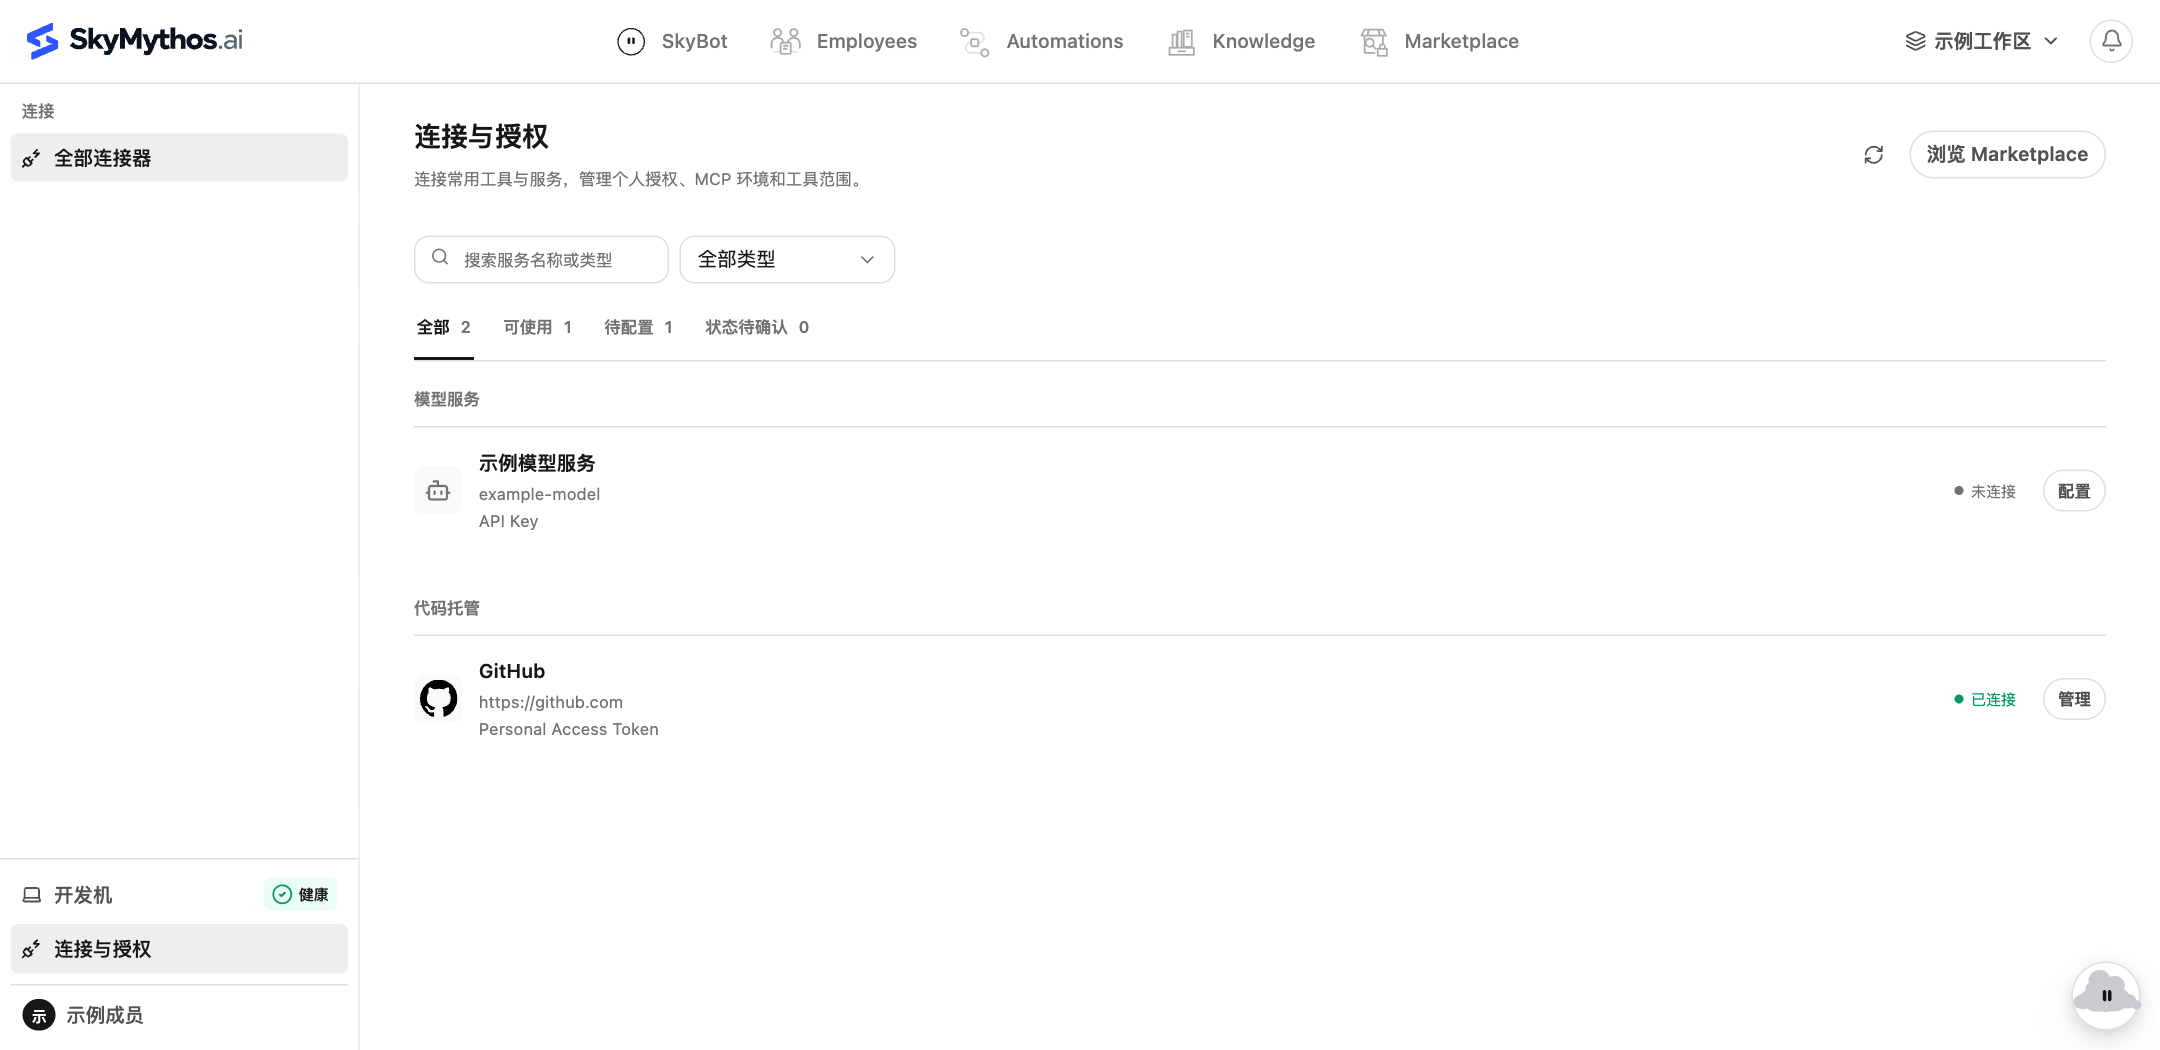
从个人连接开始,检查真实权限
 查看原图 ↗
平台准备服务目录和运行资源,成员完成自己的授权。工作区成员关系与共享能力,不替代模型、Git 或企业系统本身的权限。
逐步获得可以用于决策的输出
确认工作区与角色
选定管理员、执行成员和审阅者,记录他们应能访问与不应能访问的对象。导航可见与数据可读分别核对。
验证最小接入组合
按实际版本核对模型、Harness、协议、运行环境和个人授权。登录、仓库读取、知识检索和模型调用各自验收。
完成一项有边界的工作
保留输入、执行证据、实际输出和人工验收结论。失败项与人工补充条件一并记录,不把界面演示当作业务成功。
核对使用与投入口径
查看当前权限内已记录的 Run、Token 和估算费用,记录遗漏与未知状态。需要策略时,单独验证 Task 准入的生效范围。
决定维护与扩大范围
明确共享资产维护者、连接与环境负责人、问题处理路径。依据试点证据决定下一批工作,不预设全员推广结果。
用明确证据结束试点
| 输出 | 验收重点 |
|---|---|
| 接入组合记录 | 版本、服务端点、模型、运行端和网络条件可追查;只声明已验证组合。 |
| 权限与数据范围 | 应开放对象可用,未获授权对象不因共享角色或管理身份而开放。 |
| 工作与复用证据 | 真实结果已经人工核对,值得留下的方法另行审核与发布。 |
| 投入与策略说明 | 估算费用、数据覆盖与准入边界明确,不与供应商账单或全入口硬预算混淆。 |
本地部署不是“没有外部数据流”
如果选用外部模型、Git、向量化或其他工具,仍需按企业政策检查发送内容、网络路径与授权。认证、SLA、身份集成和服务承诺应依据可提供的适用材料单独确认,不从页面示意推导。
继续了解
从一项真实工作开始
看看 AI 如何成为
你们的工作能力。
围绕工作场景、现有系统与治理要求,梳理值得验证的第一步。
预约演示
仅在本地预览预约信息,
不发送、不保存,不构成实际预约。