连接已有系统,明确每一层的责任。
企业采用 AI,不只是在界面里选择一个模型。需要一起核对工作如何组织、在哪运行、读取哪些资料、使用谁的授权,以及哪些信息会进入外部服务。
从工作入口到实际执行
| 层次 | 承担的工作 | 企业需要确认 |
|---|---|---|
| 工作入口 | 对话、研发任务与自动化承接不同类型工作 | 当前入口的对象、输入、触发及结果要求 |
| 工作组织 | 组织 Agent、流程、依赖、上下文和人工交互 | 角色和流程发布版本、输入输出与检查条件 |
| 执行能力 | Harness 管理会话和工具执行,模型提供推理 | 运行端、模型、协议、镜像和网络的实际组合 |
| 企业资产 | 知识、Skill、角色与流程为工作提供可引用依据 | 维护者、可见范围、生效版本和来源 |
| 贯穿治理 | 身份、授权、运行记录、计量和策略执行点 | 数据可见范围、消耗口径与具体生效入口 |
模型、运行工具与连接器,不是同一个选择
模型与 Harness 分开验收
模型网关提供模型调用目录,Harness 承担会话和工具执行。新增一个模型,不等于新增一个可用运行端;安装运行端,也不证明它兼容目录里的每个模型。
向量化服务承担文档索引等用途,应与对话模型分别配置和验证。具体支持范围以目标部署的适配器、协议与授权为准。
运行环境与外部授权分开准备
个人运行环境、任务 Sandbox 和 Agent 运行时承担不同责任。首次进入工作台不会自动创建 Sandbox;需要运行资源时再按入口准备。
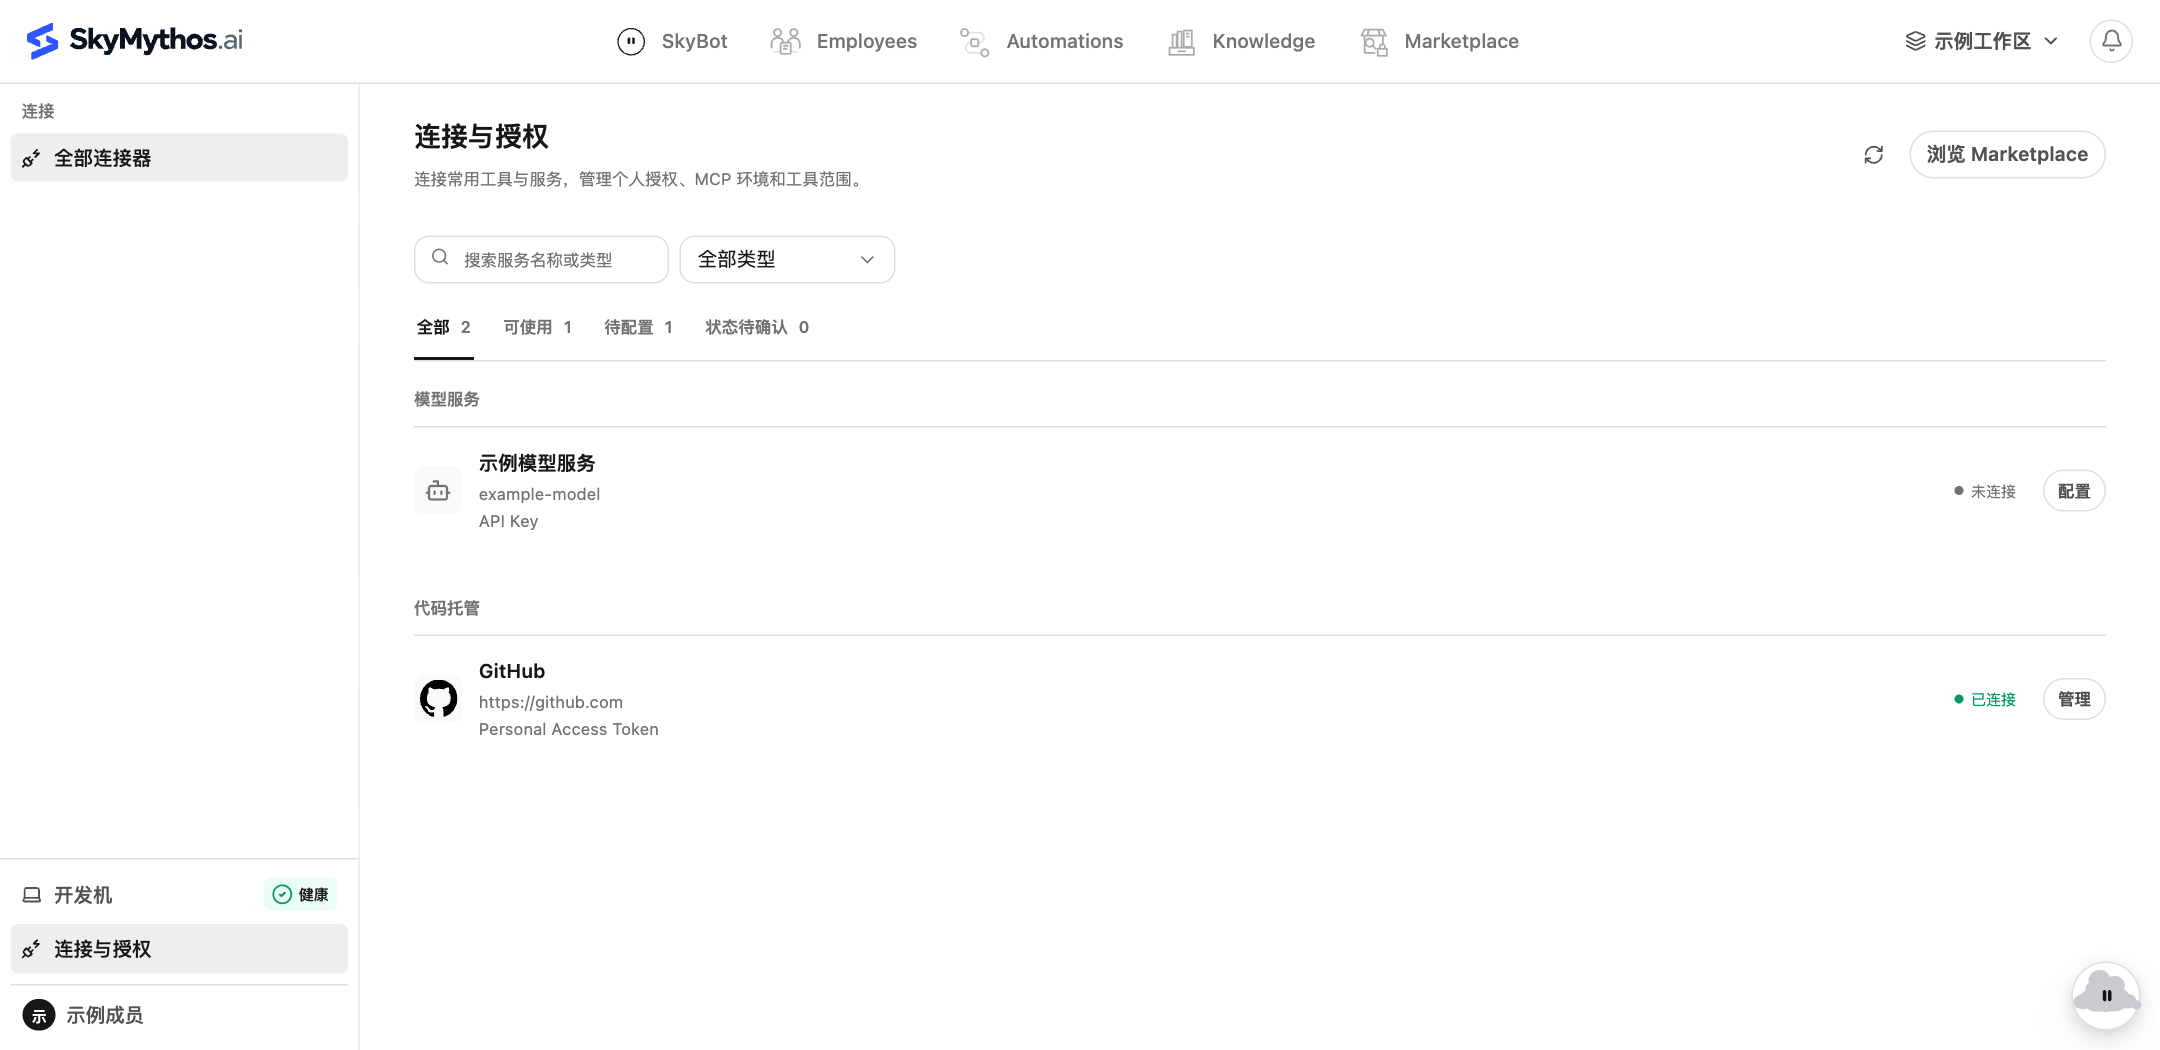
模型、Git、企业服务和 MCP 的凭据由各自授权条件决定。市场中可见一个工具,并不证明它已启动、已连通或拥有当前成员的访问许可。
 查看原图 ↗
部署到企业环境,仍需要检查数据去向
企业环境内的责任
部署需准备控制面、运行资源、数据库、对象存储及网络条件,并明确备份恢复和日常运维责任。Kubernetes 部署还要核对对应沙箱控制器、运行时与网络策略能力。
外部服务的责任
调用外部模型、向量化服务、Git 或工具时,相关输入与产物可能跨越企业网络边界。私有部署不等于零外发,需要逐项核对服务端点、发送内容、凭据范围与企业政策。
配置成功,不等于链路验收成功
按实际版本分别验证登录、模型响应、仓库访问、知识文档发布检索和一次小任务交付。页面可达、配置保存、部署健康与真实业务成功应分别记录。
继续了解
从一项真实工作开始
看看 AI 如何成为
你们的工作能力。
围绕工作场景、现有系统与治理要求,梳理值得验证的第一步。
预约演示
仅在本地预览预约信息,
不发送、不保存,不构成实际预约。