部署与配置依据
核对产品版本、部署清单、服务端点、个人授权和环境要求,不从通用架构图推断当前环境已配置。
部署与接入检查 ↗从身份和工作区权限,到个人连接、运行环境和结果审阅,逐项确认控制在哪里生效。本页说明当前文档可核对的机制与限制,不以认证标识或笼统承诺代替证据。
组织身份与工作区成员关系共同参与授权。平台运维负责全局服务与运行资源,工作区权限限定对应范围;看到导航或知道一个地址,并不能绕过服务端检查。
个人 Git、模型和外部工具授权由成员维护。共享角色、Skill 或工作区成员关系,不会复制其他成员的私有凭据。
查阅角色与权限依据 ↗团队使用分析只汇总可读且已记录的 Run。他人的私人开发机 Run 不因管理员身份而开放;对符合范围的 Prompt/Response 正文,还需显式请求、权限检查和成功写入审计。
审计失败时拒绝正文读取,具备读取资格也不保证内容仍被保留。不能据此宣称管理员能看全部内容,或永远不能读取正文。
查阅可见范围与正文读取 ↗| 环节 | 涉及的数据与动作 | 需要确认 |
|---|---|---|
| 模型与向量化服务 | 工作输入、上下文或索引用到的文档内容 | 实际端点、发送范围、凭据与适用的数据处理政策 |
| Git 与企业工具 | 读取仓库或资料,以及权限允许的外部写入 | 成员授权、工具范围、目标系统权限与副作用 |
| 知识与能力共享 | 文档发布版本、Skill、角色与流程的访问 | 维护者、来源、范围、依赖和当前生效版本 |
| 运行记录与观测 | 状态、用量及在权限条件下可读取的正文 | 采集覆盖、访问与保留条件,不将统计可见扩大为正文可见 |
私有部署不等于零外发。如果使用外部服务,相关请求可能跨出企业环境。服务端点、网络策略和数据范围需要在目标部署中检查,不能由本地安装方式代替。
 查看原图 ↗
提交前确认工作范围、来源和授权;交付后检查变更、验证记录与产物,再决定是否接受、合并或发布。平台显示执行完成,不等于人的验收已经发生。
可复用方法需要核对来源、适用条件和共享范围。员工经验分析不创建员工;确认方案后才进入创建,并继续检查结果和依赖。一次案例里的审批关口也不能推广成所有入口都强制审批。
执行恢复可能创建新的尝试,但不会自动撤回已经发生的外部操作。遇到结果不确定时,应先查明实际状态,再决定下一步。
核对产品版本、部署清单、服务端点、个人授权和环境要求,不从通用架构图推断当前环境已配置。
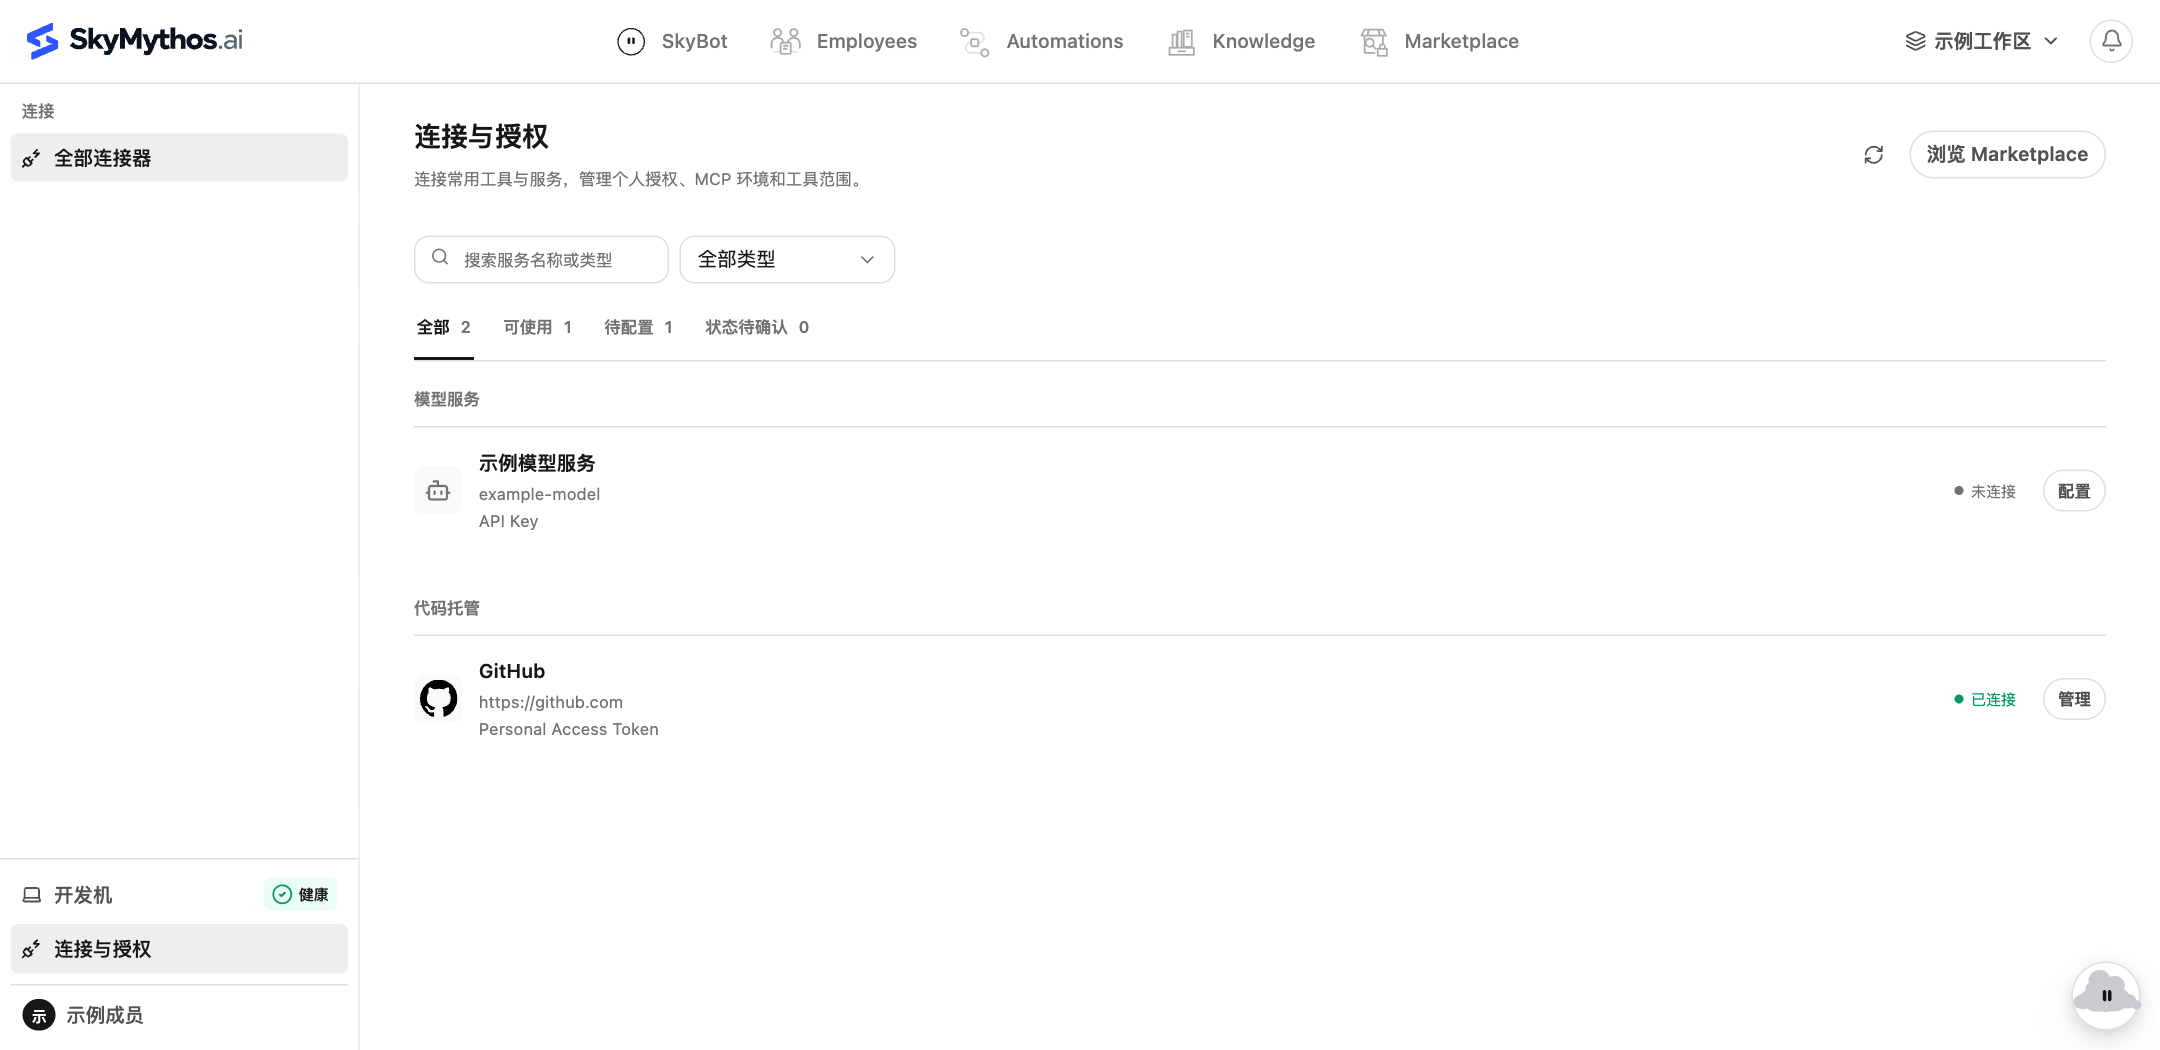
部署与接入检查 ↗分别记录界面检查、自动化检查、部署健康和实际业务读写。使用示例数据的截图不能证明真实系统已接通。
验证与验收边界 ↗如评估需要认证、身份集成、保留策略或服务等级材料,应单独确认其可提供性、版本和适用范围。本页不作未经核验的资质或合同承诺。
查看企业采用评估步骤 ↗从一项真实工作开始
围绕工作场景、现有系统与治理要求,梳理值得验证的第一步。
仅在本地预览预约信息,
不发送、不保存,不构成实际预约。