看清使用与投入,也看清控制的边界。
将成员身份、资源授权、运行记录与消耗口径分开管理。团队可以在授权范围内理解 AI 使用和投入,不把使用量当绩效,也不把一个策略入口描述成全平台硬预算。
治理先回答三个实际问题
谁在什么范围内使用能力?
组织身份、工作区成员关系和资源授权共同决定可用范围。平台配置服务目录,成员维护个人连接与凭据;共享 Skill 或角色不会自动授予外部系统访问权。
有哪些已记录的运行?
团队使用分析只覆盖当前账号可读且已记录的 Run。需要先统一工作区、查询范围和时间口径,才能解释成员与模型分布。
管理可见性不等于查看全部私人内容
他人的私人 development_machine Run 不因管理员身份而开放。可读的运行统计,也不意味着 Prompt/Response 正文可读。
对符合范围的正文读取,需要显式请求、权限检查和成功写入审计;审计失败时拒绝读取。
从可见信息到控制动作,分别核对
| 能力 | 可以支持的判断 | 不能推出 |
|---|---|---|
| 成员与模型使用 | 分析可读 Run 的状态、归属与 Token 分布 | 全员全部活动、独立任务数或生产力排名 |
| 费用估算 | 按记录用量与模型目录价格理解投入 | 供应商账单、完整财务分摊或固定节省比例 |
| 模型启停 | 对当前接入策略检查的 Task 创建执行准入 | 撤销凭据或中止所有在途调用 |
| 月 Token / 费用额度 | 按 UTC 月已记录用量判断新 Task 是否准入 | 额度预占、全入口硬预算或运行中实时熔断 |
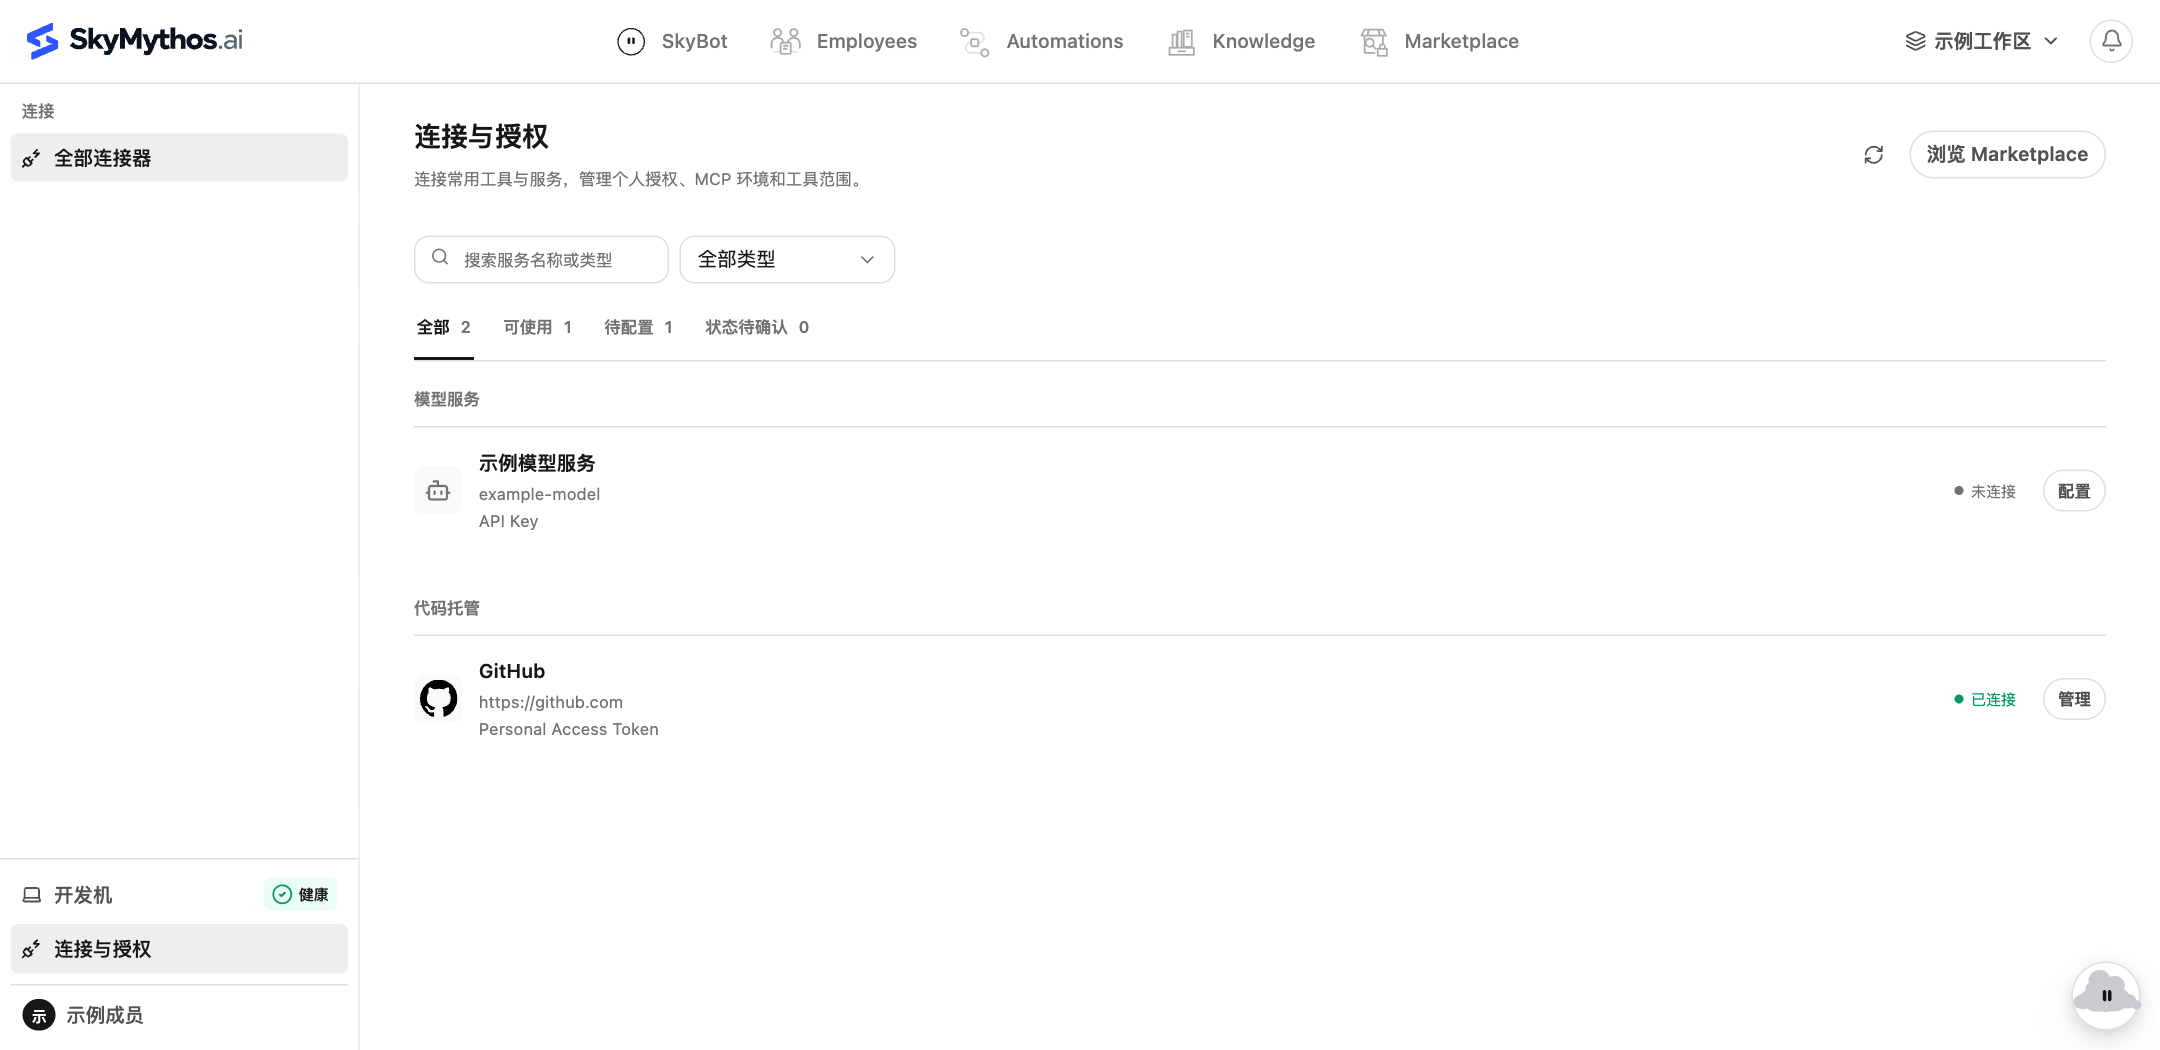
授权在产品中的具体位置
 查看原图 ↗
成员在自己的连接入口确认服务地址与授权状态。保存配置只证明配置被接受,真实调用仍需要按目标服务、当前身份和执行环境单独验证。
解释费用和额度时,保留不确定性
费用存在完整计价、部分计价和未知状态。缺少价格或记录不能解释为免费;简表中的零金额也不能直接证明零成本。
Task 月额度检查使用已记录用量,不预占额度,也不实时终止正在运行的任务。并发创建、单次大消耗和遥测延迟都可能导致最终用量超过上限;不能推广为所有对话、自动化或协作入口都受到相同保护。
继续了解
从一项真实工作开始
看看 AI 如何成为
你们的工作能力。
围绕工作场景、现有系统与治理要求,梳理值得验证的第一步。
预约演示
仅在本地预览预约信息,
不发送、不保存,不构成实际预约。